Asistent, ktorý pripraví text, môže zostať v používateľovej relácii. Agent, ktorý číta záznamy, volá API alebo spúšťa workflow, potrebuje odpoveď na otázku: kto konal, s akou právomocou a pod koho vedením?
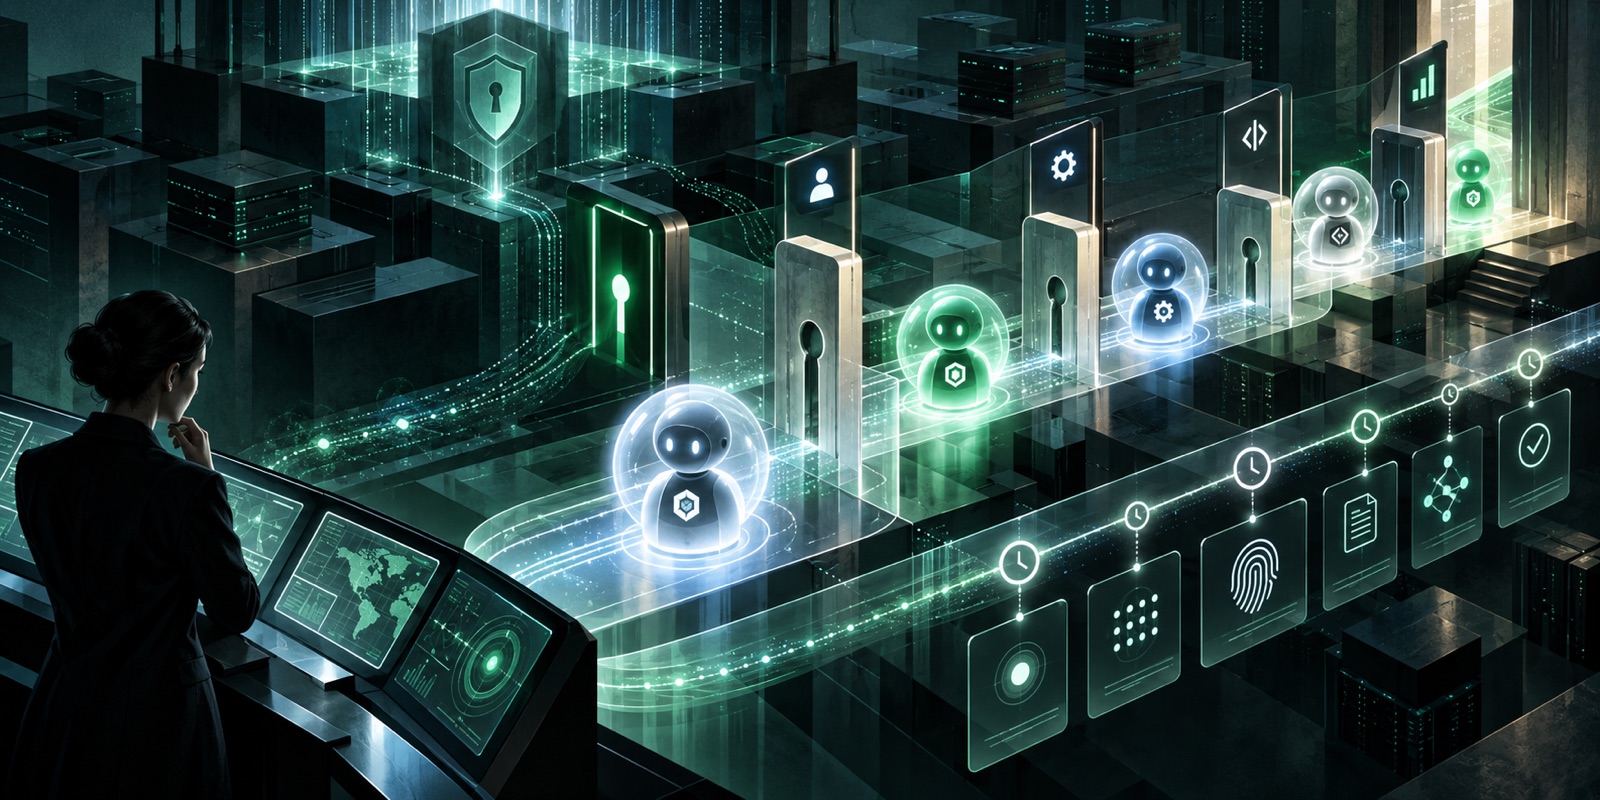
Oznámenie IBM Agent Identity kladie túto otázku do centra všeobecnej dostupnosti. IBM opisuje rovinu na registráciu agentov, vlastníctvo, delegovanú autoritu, policy, ochranu poverení a auditnú stopu.
Identita musí prežiť celé workflow
Autonómia agenta bez stopy autority je iba integrácia bez vlastníka.
Malý tím nepotrebuje enterprise control plane hneď. Potrebuje vlastníka, ohraničený rozsah, log dôležitých akcií a možnosť odobrať prístup. Tieto štyri veci definuj predtým, než agent dostane write capability.
IBM opisuje inventár agentov, delegovaný prístup, kontextovú autorizáciu, krátkodobé poverenia, runtime kontroly a prepojené auditné stopy.
IBM · Agent Identity is now generally available ↗