Asystent tworzący tekst może działać w sesji użytkownika. Agent pobierający rekordy, wywołujący API lub uruchamiający workflow musi odpowiedzieć na pytanie: kto działał, z jaką władzą i pod czyim kierunkiem?
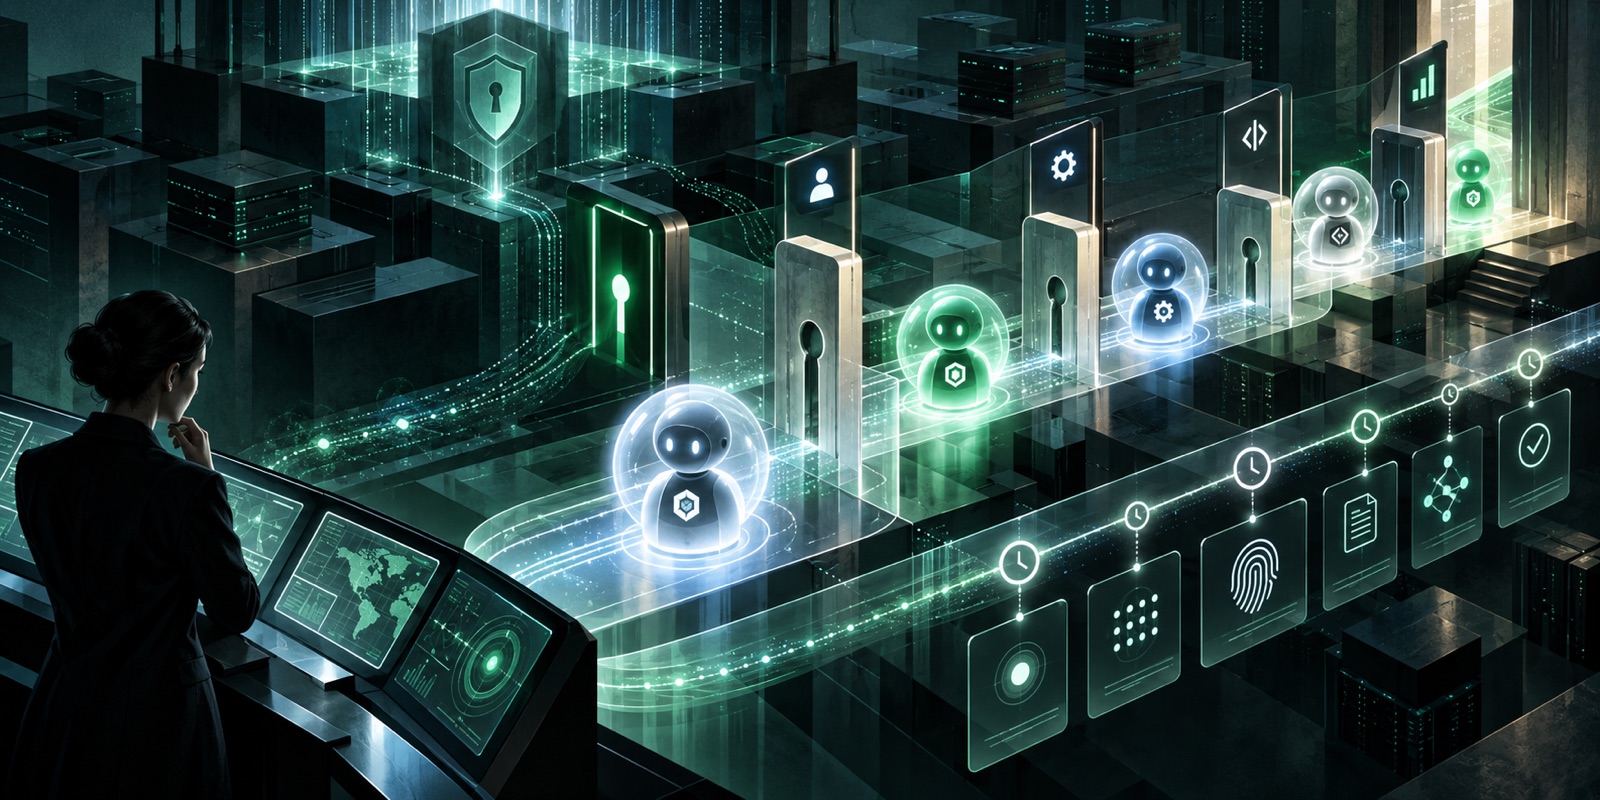
Ogłoszenie IBM Agent Identity stawia to pytanie w centrum wydania GA. IBM opisuje warstwę do rejestracji agentów, własności, delegowanej władzy, polityk, ochrony poświadczeń i śladu audytowego.
Tożsamość musi przetrwać cały workflow
Autonomia agenta bez śladu władzy to integracja bez właściciela.
Mały zespół nie potrzebuje od razu korporacyjnej płaszczyzny kontroli. Potrzebuje właściciela, ograniczonego zakresu, logu ważnych działań i możliwości odebrania dostępu. Zdefiniuj te cztery rzeczy, zanim agent dostanie możliwość zapisu.
IBM opisuje inwentarz agentów, delegowany dostęp, autoryzację kontekstową, krótkotrwałe poświadczenia, kontrole runtime i skorelowane ślady audytowe.
IBM · Agent Identity is now generally available ↗